 Μετάβαση στο περιεχόμενο

Οι κυβερνοεπιθέσεις στην Ευρώπη αποκτούν μια νέα, ιδιαίτερα ανησυχητική διάσταση. Ενώ μέχρι πρόσφατα οι περισσότεροι συνέδεαν τις επιθέσεις χάκερ με την υποκλοπή προσωπικών δεδομένων, τις τραπεζικές απάτες και την παραβίαση εταιρικών συστημάτων, τα πρόσφατα περιστατικά αποκαλύπτουν ότι ακόμη και καθημερινές υποδομές μπορούν να γίνουν στόχοι.
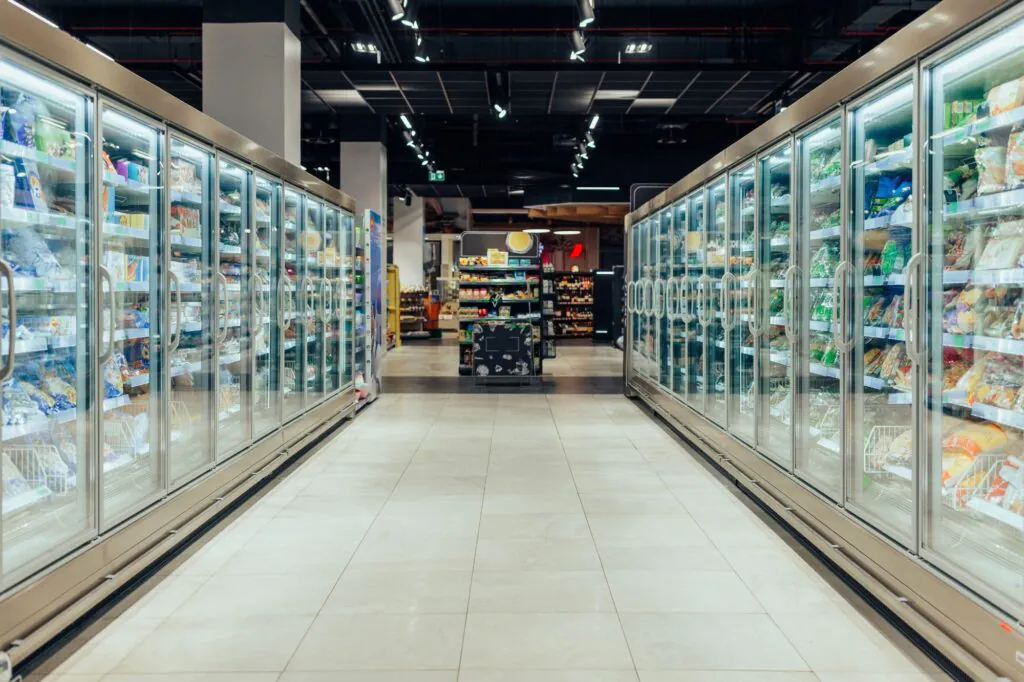
Χαρακτηριστικό παράδειγμα αποτελεί το κύμα επιθέσεων σε συστήματα ψύξης ευρωπαϊκών σούπερ μάρκετ, το οποίο κορυφώθηκε στις 2 Νοεμβρίου 2026. Άγνωστοι δράστες κατάφεραν να παρέμβουν εξ αποστάσεως στη λειτουργία επαγγελματικών ψυγείων και καταψυκτών, προκαλώντας απότομη αύξηση της θερμοκρασίας τους.
Το αποτέλεσμα ήταν η αλλοίωση μεγάλων ποσοτήτων τροφίμων και σημαντικές οικονομικές ζημιές για επιχειρήσεις σε πολλές ευρωπαϊκές χώρες. Το περιστατικό αναδεικνύει μια νέα πραγματικότητα: όσο περισσότερες συσκευές συνδέονται στο διαδίκτυο, τόσο περισσότερα πιθανά σημεία επίθεσης δημιουργούνται.
Γιατί συμβαίνει αυτό;
Η Ευρώπη αντιμετωπίζει ένα σύνθετο περιβάλλον ψηφιακών απειλών, με επιθέσεις που επηρεάζουν δημόσιους οργανισμούς, επιχειρήσεις, μεταφορές και κρίσιμες υποδομές.
Σύμφωνα με την έκθεση ENISA Threat Landscape 2026, που δημοσιεύθηκε τον Σεπτέμβριο από τον Οργανισμό της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια, το ransomware παραμένει μία από τις μορφές επιθέσεων με τις σοβαρότερες άμεσες επιπτώσεις.
Πρόκειται για κακόβουλο λογισμικό που μπορεί να κλειδώσει αρχεία ή συστήματα, με τους δράστες να απαιτούν συχνά λύτρα για την αποκατάσταση της πρόσβασης.
Παράλληλα, οι επιθέσεις DDoS, οι οποίες στοχεύουν στη διακοπή της λειτουργίας διαδικτυακών υπηρεσιών μέσω υπερβολικής κίνησης, εξακολουθούν να επηρεάζουν οργανισμούς σε ολόκληρη την Ευρώπη.
Η δημόσια διοίκηση αποτελεί έναν από τους σημαντικότερους στόχους. Σύμφωνα με τον ENISA, αντιστοιχούσε στο 32% των καταγεγραμμένων περιστατικών που εξετάστηκαν για την έκθεση του 2026.
Ωστόσο, η προσοχή των ειδικών στρέφεται ολοένα περισσότερο στα συστήματα που συνδέουν τον ψηφιακό με τον φυσικό κόσμο.
Βιομηχανικοί αυτοματισμοί, εγκαταστάσεις αποθήκευσης τροφίμων, συστήματα κλιματισμού και άλλες συνδεδεμένες συσκευές μπορούν να ελέγχονται εξ αποστάσεως.
Η δυνατότητα αυτή προσφέρει ευκολία και εξοικονόμηση πόρων, αλλά μπορεί να δημιουργήσει σημαντικούς κινδύνους όταν τα συστήματα δεν προστατεύονται επαρκώς.
Οι επιθέσεις στα ψυγεία: Πώς οι χάκερ κατέστρεψαν τρόφιμα σε σούπερ μάρκετ
Το πιο πρόσφατο και ασυνήθιστο παράδειγμα κυβερνοεπίθεσης καταγράφηκε στις αρχές Νοεμβρίου 2026.
Στις 2 Νοεμβρίου, επιχειρήσεις σε πολλές ευρωπαϊκές χώρες ανέφεραν ότι οι θερμοκρασίες επαγγελματικών ψυγείων και καταψυκτών αυξήθηκαν ξαφνικά, χωρίς εντολή του προσωπικού.
Περιστατικά αναφέρθηκαν στο Βέλγιο, στη Σουηδία, στην Ιρλανδία, στην Εσθονία, στην Ολλανδία, στη Φινλανδία, στο Λουξεμβούργο και σε άλλες χώρες.
Σε κατάστημα της αλυσίδας ICA στη Στοκχόλμη, οι καταψύκτες φέρεται να έφτασαν τους 50 βαθμούς Κελσίου, με αποτέλεσμα να καταστραφούν τα αποθηκευμένα τρόφιμα.
Στο Βέλγιο επηρεάστηκαν δεκάδες καταστήματα, μεταξύ των οποίων σημεία των αλυσίδων Delhaize, Carrefour και Intermarché.
Αντίστοιχα προβλήματα αναφέρθηκαν σε δεκατρία καταστήματα SuperValu στην Ιρλανδία, ενώ οι βελγικές αρχές ξεκίνησαν έρευνα για τα περιστατικά.
Οι επιθέσεις ακολούθησαν ένα προηγούμενο κύμα στη Γαλλία, στις 12 Οκτωβρίου 2026, όταν εκατοντάδες εμπορικά καταστήματα αντιμετώπισαν παρόμοια προβλήματα στα συστήματα ψύξης.
Πώς όμως μπορεί κάποιος να παραβιάσει ένα ψυγείο;
Η απάντηση βρίσκεται στους ηλεκτρονικούς ελεγκτές θερμοκρασίας. Πολλές σύγχρονες εγκαταστάσεις διαθέτουν συστήματα που επιτρέπουν την απομακρυσμένη παρακολούθηση και διαχείριση της ψύξης.
Σύμφωνα με τις μέχρι στιγμής πληροφορίες, οι δράστες εκμεταλλεύτηκαν ευπάθειες σε παλαιότερα ή ανεπαρκώς προστατευμένα συστήματα, μεταβάλλοντας τις ρυθμίσεις ή ενεργοποιώντας λειτουργίες απόψυξης.
Εταιρείες που παρέχουν σχετικό εξοπλισμό ανέφεραν ότι ορισμένα επηρεασμένα συστήματα χρησιμοποιούσαν παρωχημένο λογισμικό.
Παρά την έκταση των περιστατικών, μέχρι τις 4 Νοεμβρίου δεν είχε εξακριβωθεί ποιοι βρίσκονται πίσω από τις επιθέσεις ή ποιο ήταν το κίνητρό τους.
Γιατί αυτές οι επιθέσεις αποτελούν προειδοποίηση για το μέλλον;
Οι πρόσφατες κυβερνοεπιθέσεις δείχνουν ότι οι συνέπειες μιας ψηφιακής παραβίασης δεν περιορίζονται απαραίτητα σε χαμένα αρχεία ή οικονομικά δεδομένα.
Όταν οι επιτιθέμενοι αποκτούν πρόσβαση σε συστήματα που ελέγχουν πραγματικές εγκαταστάσεις, μπορούν να προκαλέσουν διακοπές λειτουργίας, καταστροφή προϊόντων και προβλήματα στην εφοδιαστική αλυσίδα.
Στην περίπτωση των σούπερ μάρκετ, η αλλοίωση τροφίμων δημιουργεί οικονομικές ζημιές, αυξάνει τη σπατάλη και αναδεικνύει τη σημασία της προστασίας της ψυκτικής αλυσίδας.
Οι ειδικοί επισημαίνουν ότι η αντιμετώπιση τέτοιων κινδύνων απαιτεί τακτικές ενημερώσεις λογισμικού, ασφαλή διαχείριση της απομακρυσμένης πρόσβασης και απομόνωση των κρίσιμων συστημάτων από μη απαραίτητες διαδικτυακές συνδέσεις.
Εξίσου σημαντική είναι η ύπαρξη εναλλακτικών διαδικασιών λειτουργίας, ώστε οι εργαζόμενοι να μπορούν να παρέμβουν ακόμη και όταν ένα ηλεκτρονικό σύστημα παρουσιάζει πρόβλημα.
Η Ευρωπαϊκή Ένωση ενισχύει παράλληλα το κανονιστικό πλαίσιο κυβερνοασφάλειας, μέσω πρωτοβουλιών όπως η οδηγία NIS2 και ο κανονισμός Cyber Resilience Act.
Τα περιστατικά με τα ψυγεία αποκαλύπτουν πόσο στενά έχει συνδεθεί η ψηφιακή τεχνολογία με την καθημερινή λειτουργία της οικονομίας.
Μια κυβερνοεπίθεση δεν χρειάζεται πλέον να στοχεύσει μια τράπεζα ή έναν κρατικό οργανισμό για να προκαλέσει σοβαρές συνέπειες. Μπορεί να επηρεάσει ακόμη και τη συντήρηση τροφίμων σε ένα συνοικιακό σούπερ μάρκετ.
Καθώς οι συνδεδεμένες συσκευές πολλαπλασιάζονται, η κυβερνοασφάλεια εξελίσσεται από ένα εξειδικευμένο τεχνολογικό ζήτημα σε απαραίτητη προϋπόθεση για την προστασία επιχειρήσεων, υποδομών και καταναλωτών.
Πηγή: Euronews